2026. October 17.
Adatvédelmi incidensek
Lista, adatok, egyedi esetek.
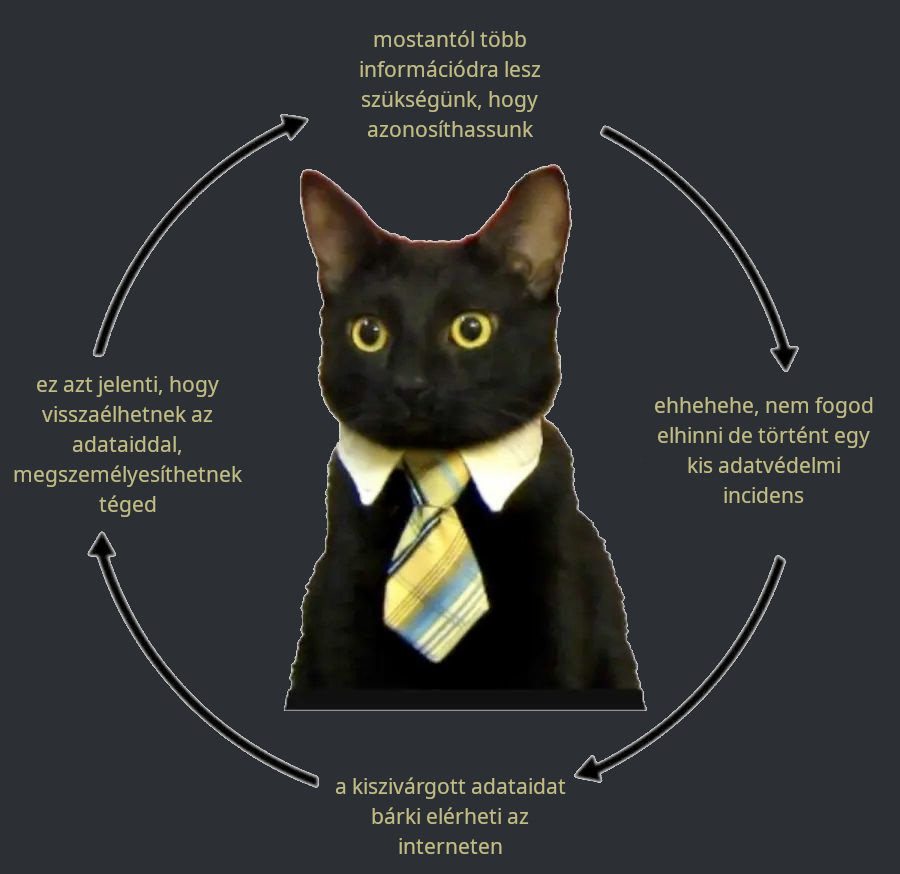 Az adatvédelem ciklusa
Ezek azok az esetek, amikor "illetéktelenek" hozzáférnek olyan adatokhoz, amelyekhez nem kellene tudniuk. Tipikusan van egy online szolgáltatás, egy weboldal, amely adatokat tárol a felhasználókról egy adatbázisban, és ezeket valamilyen módon megszerzik. Bizonyos szövegekben, kontextusban adatsértésnek vagy személyes adatok megsértésének is nevezik.
Ilyen incidensek állandóan előfordulank. Jól védett rendszerek esetében is, magán cégek, szervezetek és állam által működtetett, felügyelt adatbázisoknál egyaránt. Biztosak lehetünk benne, hogy nem fogunk tudni pontot tenni a végükre, különösen most, hogy "AI" eszközök is rendelkezésre állnak, melyek felgyorsították a sérülékeny pontok felderítését és kiaknázását. (Nem beszélve azokról az esetekről, amikor ezek az eszközök, és legfőképp hanyag alkalmazásuk eredményezi a biztonsági réseket...)
Több weboldal, szervezet létezik, amely nyilvántartja ezeket, publikusan elérhető adatokkal. Három példa:
Utóbbin vannak szép színes grafikonok.
"Plusz egy" link a magyar Nemzeti Kiberbiztonsági Intézet cikkeihez.
A megszerzett adatokon általában nem ülnek az "illetéktelenek", hanem gyakran hozzáférhetővé teszik, letölthető "datadump"-ok (cca. adatlerakat/adatömlesztés/adatterítés, etc.) formájában, ezért tudunk róluk, ezért tudjuk hány bejegyzést, hány ember adatát tartalmazzák, hányan esnek áldozatul ezeknek. Gyakran úgy teszik közzé, hogy egyszerű halandók nem tudnak hozzáférni (bár lehetőségük meg lenne rá, ha van útmutatás), és bizonyosan vannak olyan esetek, amikor csak szakemberek (legyenek fehér vagy fekete kalaposak - vagy bármely más szinűek) fognak tudni róla. Van amikor fizetős, van amikor ingyenes. És persze ezeket nem csak böngészni, hanem másolni is szokták, az adat nem vész el...
Érdemes megjegyezni, egyes adatkötegek, különösen a rengeteg mezőt tartalmazóak, korábbi adatszivárgások összegyűjtött információit foglalják egybe.
Jöjjön most néhány ügy, rövid ismertetővel. Célom nem a pellengérre állítás, hanem szemléltetés.
- Dánia központi adatnyilvántartó (Centrale Personregister) - 8.8 milló. két hete sincs (2026. október 5. előtt), hogy az összes dán allampolgár - és még két millió más státuszú külföldi vagy jobblétre szenderült személy - adatait szerezték meg. Egy magán cég legális hozzáférését használták ki a támadók. A hivatalos közlemény dán nyelven
- Betegbiztosítási adatsértés, USA - 68 millió. A Conduent Business Services hálózatába férkőztek be, 2024 október - 2025 január. A cég nem foglalkozik betegbiztosítással, hanem biztosítóknak szolgáltat infrastrukúrát. Teljes történet a HIPAA (betegbiztosítással kapcsolatos törvény) oldalán, angolul.
- Instagram, 17 millió. A Metának egy sor problémája volt az évek folyamán. Nagy célpont, sok felhasználóval. Ez az oldal 2017-től tartja ezeket nyilván, 235 millió sornyi adat (egy sor megfelelhet egy felhasználó adatainak).
- Tesco (Egyesült Királyság) - kétezer. A nálunk is jól ismert áruházláncnak több baja is akadt az évek során. Ez a 2014-es eset nem túl jelentős, de a legkisebb is számít. BBC cikke angolul
- Tehetségkapu - 55 000. Legyen egy magyar vonatkozású 2025-ből. Tanárok és diákok adatai. Kivételesen magyarul
- University of Nottingham - 455 000. Oktatásnál maradva. 2026-os eset, jelenlegi és már végzett hallgatók meglepően részletes adatai. Közvetlenül az egyetem oldaláról.
- Muah.AI - 1.9 milló. AI-barátnő weboldal, igazi öv alatti csapás, 2024-ből. Személyes adatok egy speciális csoportja, hisz a klasszikus "név, cím, telefonszám, e-mail" együttesből csak legutolsót tárolták, ezt a javukra lehet írni, nem tartoznak a tipikus adatfejő szolgáltatásokhoz. Ehhez viszont az erotikus promptok és metaadatok (weboldal beállítások, használati szokások) járultak. Emezek biztonságosabb oldalakat javasolnak, én szkeptikus vagyok a jövővel kapcsolatban.
- Nvidia - 71 000. Alkalmazottak e-mail címét és jelszavát, valamint zárt forráskódot loptak a neves mikrochip gyártótól még 2022-ben. Ebben a cikkben egy érdekes portugál esetről is szó esik.
- Twitter - 211 millió. Amit érdekesnek találok az az incidens időzítése. 2022 nyár folyamán szerezte meg Elon Musk Twittert, az adatok megszerzése 2021-ben kezdődött, 2022 nyarán már részleteket ajánlottak eladásra, és 2023 januárjában tetőzött a kiszivárogtatás, amikor az összeset kiníálták két teljes dollár jelképes összegért. Érdekes lenne összevetni a részvény árak alakulásával. A cikkíró nem bonyolódik ilyen spekilációkba, csak ismerteti az esetet.
Amint láthatjuk bármely szervezet, cég, weboldal áldozatul eshet ezeknek a támadásoknak. Még a legnagyobbak sem kivételek, ahol se pénzben, se tehetségben nincs hiány. Az áldozatok - mi magunk - lehetnek felhasználók, vásárlók, hallgatók, alkalmazottak, ésatöbbi. A fenti néhány példából az is kiviláglik, hogy nem feltétlenül azoknál van a probléma, akik elkérik az adataidat, hanem a közbülső adatkezelőknél vagy más hozzáférőknél, ún. "harmadik félnél". Nem véletlenek a kacifántos adatkezelési tájékoztatók, nem tudhatjuk, hány kézen megy végig az információ, amiket elkérnek tőlünk.
Mit gondolsz, kedves olvasó. Mikor vagy nagyobb biztonságban, ha minél több adatot bízol másokra, vagy minél kevesebbet? Ha minél több "harmadik fél" rendelkezik hozzáférési jogosultsággal, vagy minél kevesebb?